Управляемый endpoint на каждый сервер
Шлюз подставляет учётные данные, обновляет OAuth и проверяет политику на каждом вызове.
В продуктеРешения · Платформенные команды
Один слой подключает модели и MCP-серверы, применяет лимиты и согласования, а задачи продолжаются после деплоя.
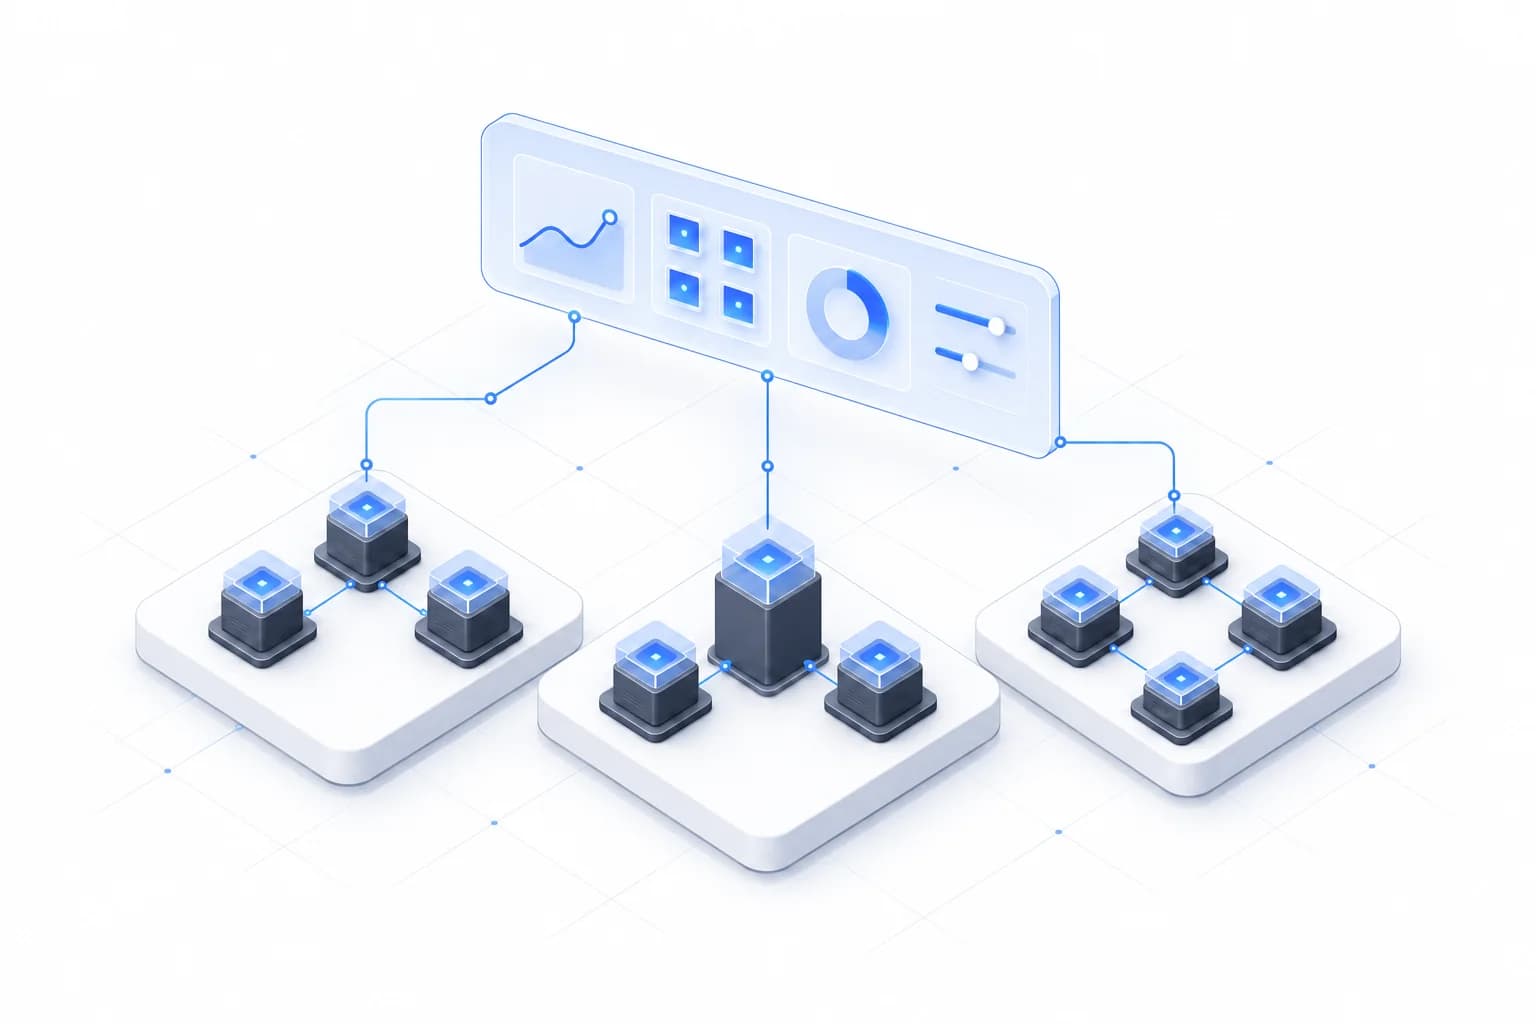
Свои ключи, MCP-серверы, очереди и ретраи нужно поддерживать.
Десятки серверов работают круглосуточно, хотя вызываются несколько раз в день.
Агент, который работает час, не переживает рестарт пода.
Шлюз подставляет учётные данные, обновляет OAuth и проверяет политику на каждом вызове.
В продуктеСервер без вызовов освобождает ресурсы примерно через 10 минут и поднимается по запросу.
В продуктеКаждая задача работает как workflow в Temporal и продолжается на другом воркере по сохранённой истории выполнения.
В продуктеБэкенд выбирается в конфигурации: Kubernetes, Docker, E2B или OpenSandbox.
В продуктеСтоимость вызовов модели собирается по задаче и воркспейсу. Лимиты проверяются до вызова; при ошибке бюджетного гейта вызов проходит.
В продуктеАгенты, запуски, входящие, политики, триггеры, модели, секреты, MCP-серверы, навыки и аудит доступны через REST и MCP-сервер платформы; для установки есть Helm-чарт.
API reference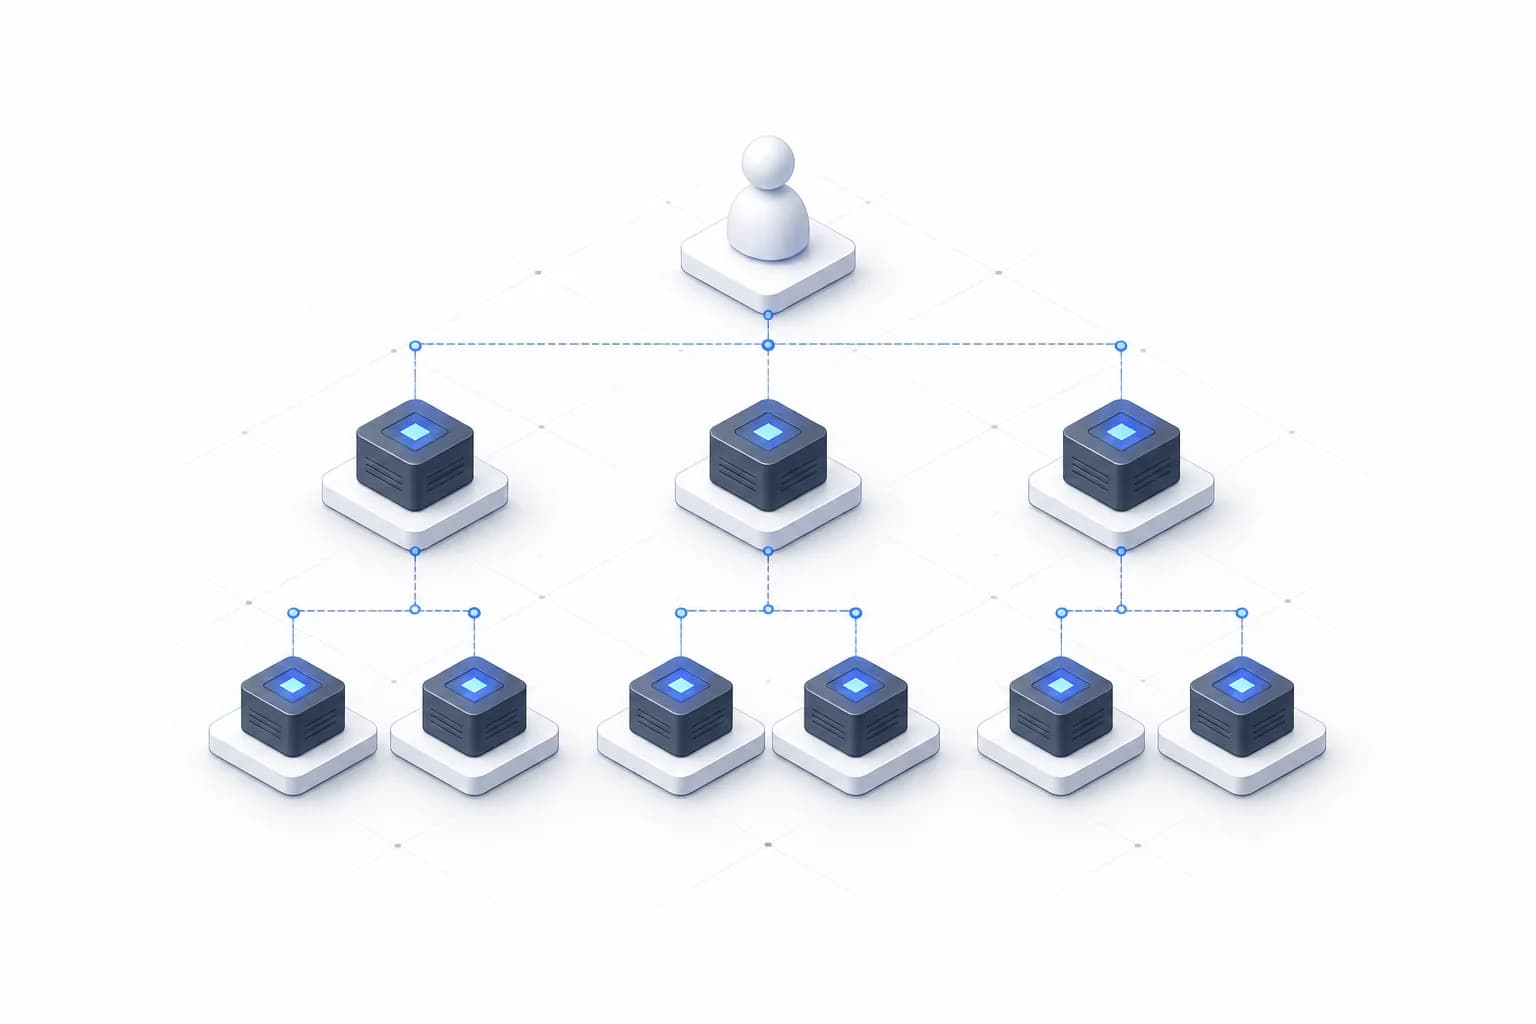
Команда из агентов с первого дня
Открыть: Агентная компания с нуля
Агенты рядом с людьми, в ваших процессах
Открыть: Перевод компании на агентов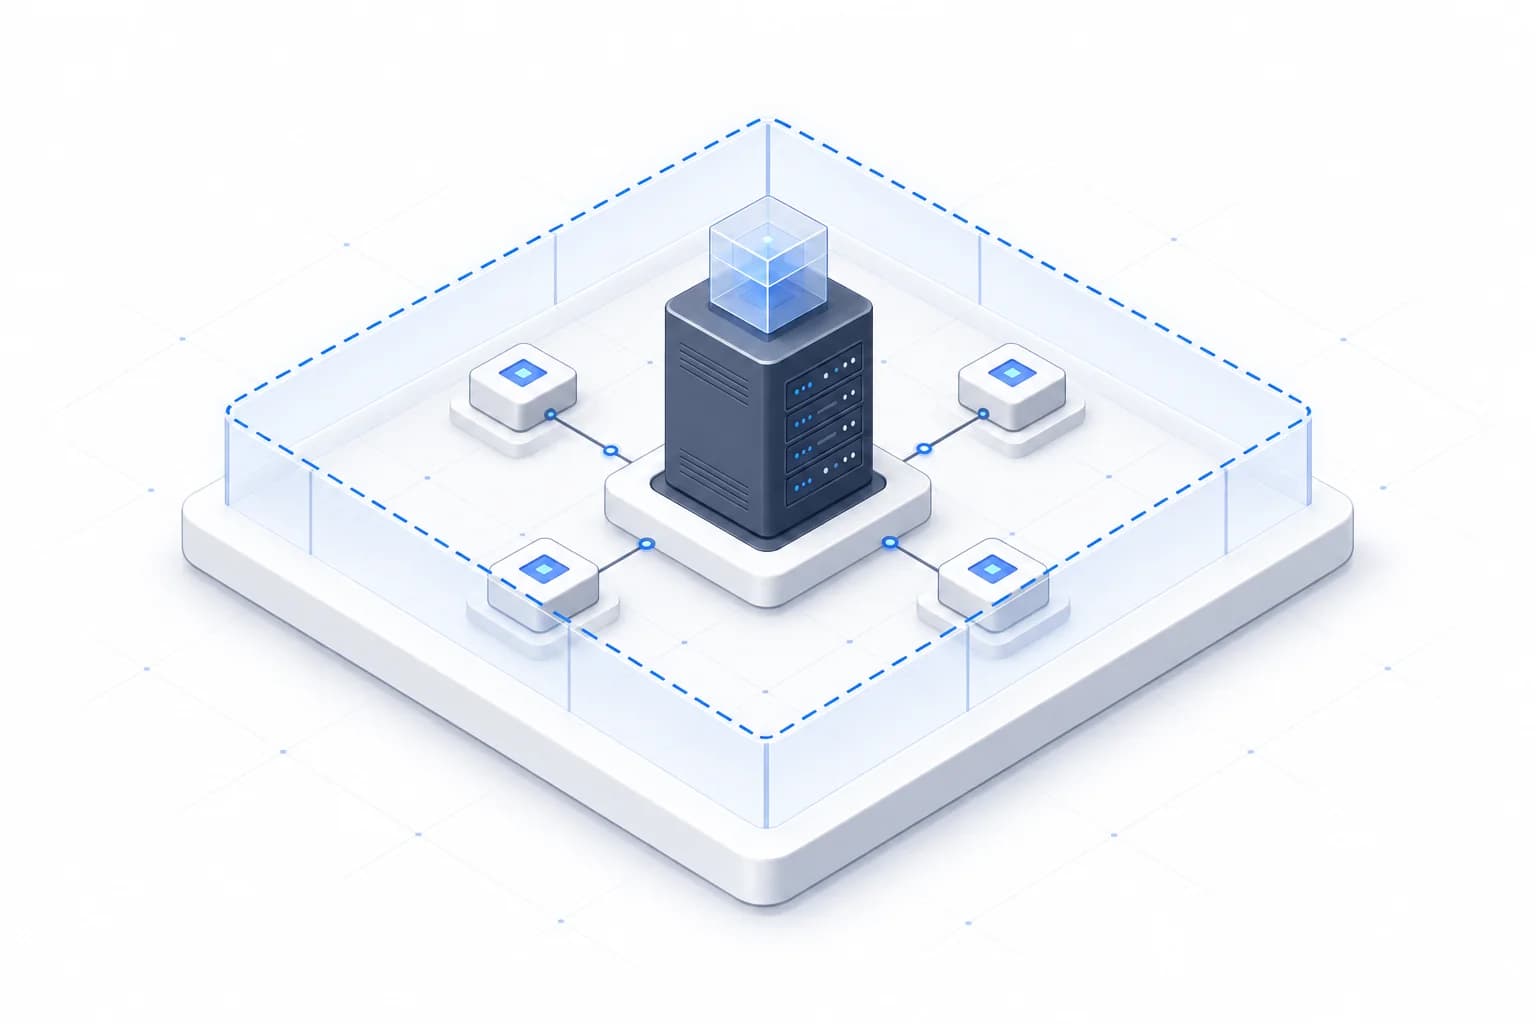
Всё внутри вашей инфраструктуры
Открыть: On-prem и ваш контур
Права, согласования и аудит агентов
Открыть: Служба безопасности
API, CLI и MCP для своего кода
Открыть: РазработчикиДоступы, бюджет, согласование рискованных шагов и запись о том, что сделано. Начните в облаке или обсудите с нами установку у вас.